Коротко о главномРазвернутьСвернуть
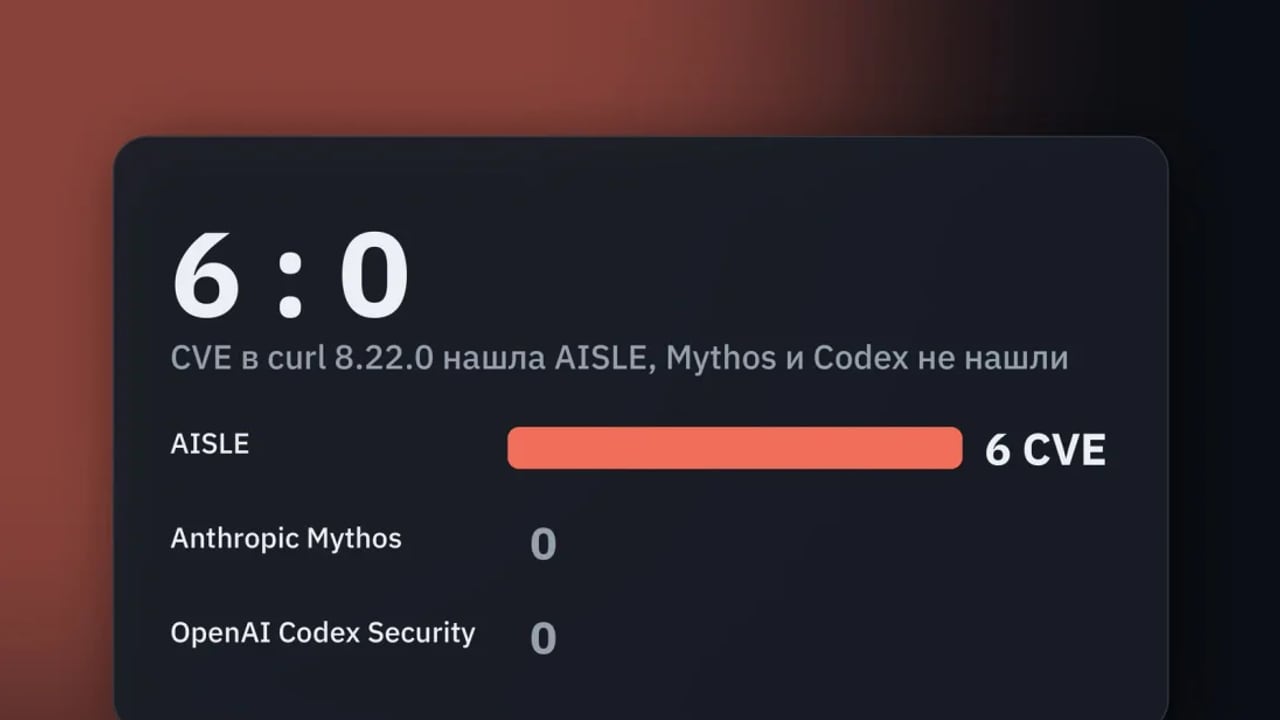
- Компания AISLE, которая делает автономную ИИ-систему для поиска уязвимостей, 2 сентября сообщила , что шесть из девяти CVE в curl и libcurl, закрытых в вышедшем сегодня curl 8.
- 0, нашла именно она (десятая уязвимость релиза относится к обёртке wcurl).
- Особенность истории в порядке событий: за день до её проверки создатель curl Дэниел Стенберг публично написал, что модель Anthropic Mythos и сервис OpenAI Codex Security больше ничего в curl не находят.
Компания AISLE, которая делает автономную ИИ-систему для поиска уязвимостей, 2 сентября сообщила , что шесть из девяти CVE в curl и libcurl, закрытых в вышедшем сегодня curl 8.22.0, нашла именно она (десятая уязвимость релиза относится к обёртке wcurl). Особенность истории в порядке событий: за день до её проверки создатель curl Дэниел Стенберг публично написал, что модель Anthropic Mythos и сервис OpenAI Codex Security больше ничего в curl не находят.
Для тех, кто просто обновляет curl, ничего не меняется: все шесть находок имеют низкую серьёзность и уже исправлены в 8.22.0. Интересна сама ситуация: curl стоит, по оценке AISLE, более чем в 20 млрд установленных экземпляров, и это одна из самых проверенных кодовых баз в мире. AISLE подаёт результат как подтверждение своего тезиса «система важнее модели»: специализированная обвязка находит дыры там, где фронтирные модели уже остановились. Насколько сопоставимы были условия запуска, из материала не следует.
Как за четыре дня три CVE превратились в десять
Хронология собрана по публичным записям Стенберга в Mastodon. 24 августа он написал, что до релиза девять дней и объявлять предстоит всего три CVE (две низкой серьёзности, одна средней), добавив в скобках: «Mythos говорит, что больше ничего не находит. Zeropath не находит уязвимостей. Codex security показывает пустой список» (перевод редакции). Zeropath здесь — ещё один коммерческий ИИ-сканер кода.
По словам AISLE, после этой записи компания запустила свою систему на curl. 25 августа Стенберг опубликовал короткий пост: «Mythos: 0 Aisle: 29». Это число отчётов, а не подтверждённых уязвимостей: часть из 29 могла оказаться ложными срабатываниями или проблемами без последствий для безопасности, и решение принимала команда curl, а не AISLE. 28 августа Стенберг сообщил уже о десяти ожидающих CVE, одна из которых относится к обёртке wcurl.
В итоговом релизе 8.22.0, вышедшем 2 сентября, шесть из девяти CVE curl в таблице уязвимостей curl числятся за Станиславом Фортом из AISLE. По данным компании, три отчёта были отправлены 24 августа, два 26 августа и один 27 августа.
Что именно нашли: шесть дыр в узких конфигурациях
Все шесть находок оценены проектом как низкие по серьёзности. Они затрагивают не типичный вызов «скачать файл по HTTPS», а стыки между библиотекой и TLS-бэкендами, кэшами сертификатов и обработкой кук:
- CVE-2026-80229 : use-after-free при работе с провайдерами OpenSSL; затронуты версии с 8.14.0 по 8.21.0.
- CVE-2026-80230 : обход пиннинга сертификата в сборках с OpenSSL; версии с 7.45.0 по 8.21.0.
- CVE-2026-80231 : повторное использование соединения при смене настройки системного хранилища сертификатов (CURLSSLOPT_NATIVE_CA) между запросами; версии с 7.71.0 по 8.21.0.
- CVE-2026-80255 : обход атрибута secure у куки с помощью символа табуляции; версии с 8.13.0 по 8.21.0.
- CVE-2026-82208 : в сборках с wolfSSL попадание в кэш CA перекрывало пользовательский callback проверки; версии с 8.9.1 по 8.21.0.
- CVE-2026-82209 : кука, ограниченная доменом из публичного списка суффиксов, принималась не так, как должна; версии с 7.46.0 по 8.21.0.
Сама AISLE объясняет низкую серьёзность зрелостью curl: то, что в нём ещё осталось, прячется в редких сочетаниях опций и бэкендов, и практическое влияние таких дыр ограничено. Это честная оговорка, и её стоит помнить при чтении заголовка «6 : 0». В advisory проекта все шесть помечены как низкие; они закрываются обычным обновлением до 8.22.0, о котором Tproger писал ранее .
Почему это сравнение чище обычных бенчмарков
Обычно результаты ИИ-сканеров показывают на CTF-задачах или наборах с известными ответами, которые могли попасть в обучающие данные. Здесь всё иначе: анализировался живой продакшен-код, а признавали ли находку уязвимостью и давать ли ей CVE, решали мейнтейнеры curl. Базовая линия тоже была публичной и датированной заранее: «ноль» у Mythos и Codex Security Стенберг написал до того, как AISLE запустила свою проверку. AISLE прямо оговаривает, что CVE как метрика несовершенна, но для поиска нулевых дней это редкий случай внешней валидации: каждая CVE подтверждена экспертами и исправлена для реальных пользователей.
При этом источник заинтересованный: AISLE продаёт аудит кода и в конце своего же отчёта предлагает услугу AISLE Snapshot. Компания также приводит ответ Грега Кроа-Хартмана, мейнтейнера стабильных веток ядра Linux, на запись Стенберга: он якобы видит ту же картину для Linux и не понимает, что AISLE делает иначе. Редакция открыть эту запись на social.kernel.org не смогла, поэтому цитата остаётся утверждением AISLE.
Важно и то, чего в материале нет. AISLE не раскрывает, какие модели лежат в основе её системы и как устроен «харнесс» вокруг них; сам Стенберг 25 августа в ответе читателю написал, что, насколько он понимает, AISLE в основном строит обвязку вокруг существующих моделей, но экспертом себя не считает и видит только результаты. Неизвестно и то, сколько из 29 отчётов были отклонены и почему, а также запускались ли Mythos и Codex Security в сопоставимом режиме и с сопоставимым бюджетом. Стенберг с мая описывает опыт с Mythos на curl: модель находила уязвимости и раньше, так что «ноль» 24 августа означает не бесполезность модели, а исчерпание её находок к этому моменту.
Что делать читателю
Практическое действие одно: обновить curl и libcurl до 8.22.0 там, где вы собираете их сами, и дождаться пакетов дистрибутивов там, где не собираете. Проверить версию и TLS-бэкенд можно командой curl --version : первая строка покажет номер версии и библиотеку (OpenSSL, wolfSSL, GnuTLS), от которой зависит, касаются ли вас три из шести описанных дыр.
Для тех, кто отвечает за безопасность собственного кода, вывод шире. Если три известных ИИ-сканера на тот момент не показывали в проекте новых уязвимостей, а четвёртый нашёл в нём шесть подтверждённых, отчёт «уязвимостей не найдено» от любого одного инструмента стоит читать буквально: этот инструмент ничего не нашёл. Цифры AISLE стоит перепроверить на следующих релизах curl и других проектах, где базовая линия тоже публична; редакция будет следить за таблицей CVE curl и за тем, подтвердит ли Кроа-Хартман сказанное о ядре.
Источники: AISLE: AISLE Discovered Six curl CVEs After OpenAI and Anthropic Found Zero , Дэниел Стенберг, 24 августа: три CVE в ожидании , Дэниел Стенберг, 25 августа: «Mythos: 0 Aisle: 29» , curl: уязвимости, закрытые в 8.22.0 , Дэниел Стенберг: Mythos finds a curl vulnerability (май 2026)