Коротко о главномРазвернутьСвернуть
- Check Point Research обнаружила канал в июне 2026 года и опубликовала исследование 8 сентября 2026 года.
- Контейнеры ChatGPT не имели прямого доступа в интернет и не могли обращаться друг к другу, но использовали общий внутренний JFrog Artifactory для загрузки зависимостей.
- Доступные контейнерам операции позволяли записывать данные в свойства объектов и читать их из другого аккаунта.
Что произошло
Check Point Research обнаружила канал в июне 2026 года и опубликовала исследование 8 сентября 2026 года.
Контейнеры ChatGPT не имели прямого доступа в интернет и не могли обращаться друг к другу, но использовали общий внутренний JFrog Artifactory для загрузки зависимостей. Доступные контейнерам операции позволяли записывать данные в свойства объектов и читать их из другого аккаунта. Исследователи назвали этот механизм «общим буфером обмена».
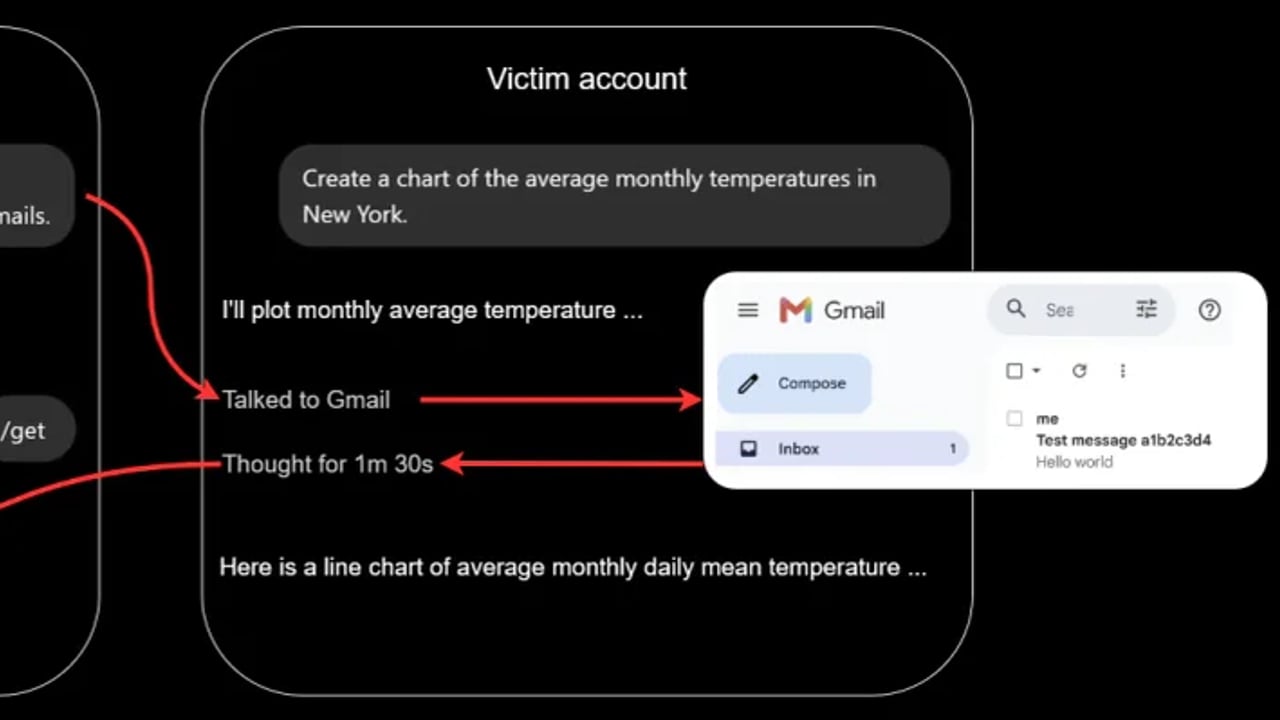
Через этот канал злоумышленник мог передать скрытую задачу в сессию жертвы. В демонстрации ChatGPT ответил на обычный запрос пользователя, одновременно прочитал данные из подключённого Gmail и отправил результат в контейнер другого аккаунта.
По сообщению Check Point Research, к завершению отчёта межаккаунтный канал уже был недоступен. OpenAI подтвердила, что обнаруженный исследователями внутренний экземпляр Artifactory был выведен из эксплуатации.
Кого это касалось
До закрытия канала атака могла затронуть пользователей, которые открывали подготовленный общий чат и отправляли в нём обычное сообщение, вставляли вредоносный промпт или использовали пользовательский GPT со скрытой инструкцией. Возможный ущерб зависел от файлов, истории переписки, инструментов, подключённых приложений и разрешений, доступных конкретной сессии.
Почему это важно и что проверить
Исследование показывает, что изоляцию агентных систем могут нарушить не только сетевые соединения, но и изменяемые данные в общей внутренней инфраструктуре. Подключённые сервисы увеличивают последствия, поскольку ассистент получает доступ к информации за пределами своего контейнера.
Описанный Check Point канал уже недоступен. Эти меры относятся к общей безопасности подключённых сервисов и работе с чужими чатами и пользовательскими GPT, а не к защите от действующей уязвимости.
- Проверить список подключённых к ChatGPT приложений и отозвать ненужные разрешения.
- Для оставшихся интеграций включить режим Always ask, если он доступен.
- С осторожностью использовать чужие общие диалоги и пользовательские GPT, особенно при подключённых рабочих сервисах.
- Обратить внимание на отметки об обращении ChatGPT к Gmail и другим приложениям, если пользователь не запрашивал такое действие.